ro
 ru


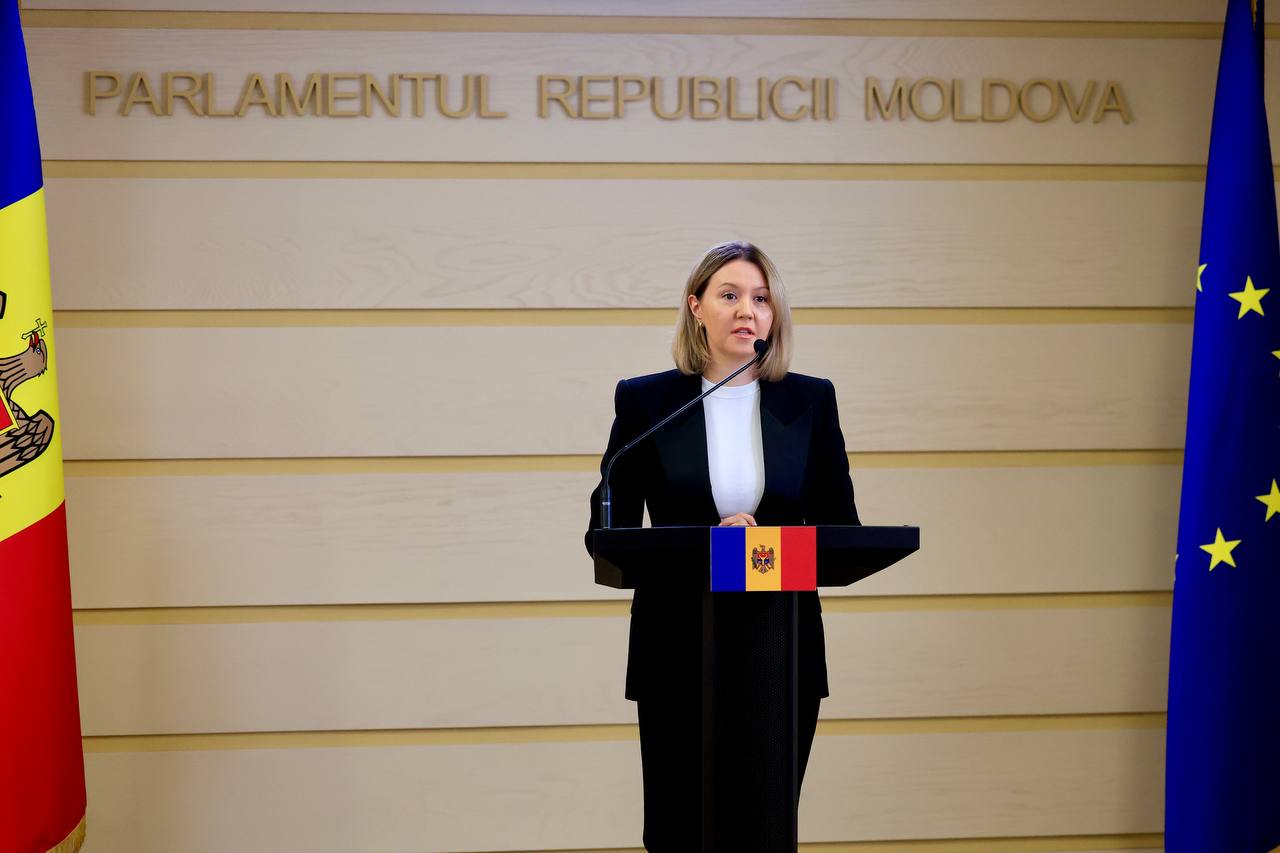
Президент Майя Санду после заседания Совета национальной безопасности (СНБ) заявила, что в октябре 2026 года правительственные информационные системы Республики Молдова подверглись масштабной кибератаке. Учреждения, приглашённые на сегодняшнее заседание Совета национальной безопасности, представили результаты расследований, касающихся масштабов атаки, методов действий злоумышленников, использованных уязвимостей, экстренных мер, принятых в те дни, а также системных предложений на среднесрочную и долгосрочную перспективу, направленных на укрепление кибербезопасности государства и обеспечение более высокого уровня защиты государственных цифровых услуг.
По словам главы государства, инцидент произошёл в инфраструктуре, управляемой Агентством электронного управления (AGE), и затронул несколько сервисов. Основная причина носила структурный и управленческий характер: системы проверяли только приложение, запрашивающее данные, но не личность пользователя и не его право на доступ к информации.
Таким образом, одно приложение с недостатками в системе контроля доступа открыло доступ к реестрам как минимум десяти учреждений. Злоумышленник, располагая набором персональных идентификационных номеров (IDNP), проник в систему и извлёк данные, которые впоследствии использовал для дальнейшего проникновения и получения полных персональных досье.
Инцидент стал следствием архитектуры, при которой данные всех реестров были доступны через единую точку доступа, без контроля со стороны владельцев данных и без ограничений на объём извлекаемой информации. Кроме того, отсутствовала система автоматического оповещения в случае превышения определённого порога выгрузки данных.
Учреждения представили следующую хронологию атаки: автоматизированные запросы с более чем 638 IP-адресов, скрывавших реальный источник, начались вечером 19 октября. Наиболее интенсивная активность наблюдалась 20 октября, когда за один день было зафиксировано около миллиона запросов, что в 30 раз превышает средний показатель.
В тот же день были извлечены более 260 тысяч записей с информацией о родственниках.
21 октября AGE остановило утечку данных о родственниках. Уже 23 октября началась блокировка злоумышленников. К 24 октября все атаки были заблокированы, и злоумышленники больше не могли похищать данные. Попытки продолжались и впоследствии, однако учреждения неоднократно их блокировали.
«Информирование со стороны государственных учреждений об инциденте было запоздалым и не дало ответов на все вопросы, волновавшие граждан. Отсутствие протокола коммуникации для подобных ситуаций привело к неопределённости в распределении ролей и реагировании.
Последние оценки показывают, что был получен доступ к данным примерно 450 тысяч граждан. Это меньше цифр, которые озвучивались в последние дни, но всё равно очень большое число. Эти люди будут уведомлены Агентством электронного управления», — заявила президент.
Майя Санду также рассказала, какие меры уже приняли государственные учреждения
Масштабная кибератака была остановлена. AGE отключило все электронные услуги и платформы, интегрированные с MPass, а после устранения проблем их работа постепенно возобновлялась.
Были устранены проблемы в системе аутентификации и контроля доступа. Теперь проверяется, является ли лицо, запрашивающее данные, их законным владельцем.
Точки доступа были защищены посредством обязательной аутентификации, а объём предоставляемой информации ограничен строго необходимыми данными.
Администраторы всех систем, интегрированных с MPass, получили инструкции и дополнительный проверочный тест, который был внедрён в срочном порядке.
«Что необходимо знать гражданам»
«Прежде всего, кибератака не затронула целостность банковских данных. Даже если были извлечены номера IBAN, этой информации недостаточно для получения доступа к вашим банковским счетам. Тем не менее банки будут проинформированы о лицах, чьи данные были затронуты, чтобы проводить дополнительные проверки в случае инициирования операций от их имени.
Риск заключается в том, что похищенные данные могут использоваться в сочетании друг с другом. Например, IDNP вместе с информацией о родственниках или данными водительского удостоверения, иногда в сочетании с IBAN, могут использоваться для контакта с людьми в мошеннических целях.
Иными словами, человек, располагающий определённой информацией о вас, может позвонить или написать вам, представившись сотрудником банка или полиции, и запросить дополнительные сведения.
Уважаемые граждане, ни одно государственное учреждение и ни один банк не запрашивают по телефону или SMS PIN-коды, пароли или данные банковских карт. Если вам поступает подобный звонок, завершите разговор и самостоятельно позвоните в банк или полицию по номерам, указанным на официальных сайтах учреждений, а не по номеру, с которого вам звонили. Лучше отказаться от разговора, чем стать жертвой мошенничества.
Агентство электронного управления опубликовало номера телефонов и другие контактные данные, по которым граждане могут обращаться, если подозревают попытку мошенничества или нуждаются в информации о своих персональных данных. В экстренных случаях звоните по номеру 112», — отметила президент.
Решения, согласованные на заседании Совета национальной безопасности
На заседании СНБ было решено, что государственные учреждения, включая Министерство образования, подготовят типовой урок для учащихся гимназий и лицеев, в рамках которого молодёжи объяснят основные правила защиты персональных данных.
В частности, речь идёт о необходимости избегать слишком простых паролей, не использовать один и тот же пароль на нескольких платформах, периодически менять пароли, включать двухфакторную аутентификацию для электронной почты, социальных сетей и других приложений, а также проявлять повышенную осторожность при переходе по подозрительным ссылкам или получении предложений о бесплатных услугах и товарах.
Власти надеются, что впоследствии молодые люди смогут помочь своим родителям стать более внимательными и лучше защищёнными в цифровой среде.
Кроме того, Национальный центр управления кризисами (CNMC) совместно с Агентством кибербезопасности подготовит простое руководство по защите персональных данных с понятными пошаговыми рекомендациями для всех граждан.
«Наша кибербезопасность зависит как от способности государства защищать свою инфраструктуру, так и от способности каждого из нас обеспечивать защиту собственных данных.
Может существовать и ещё один риск: граждане могут временно потерять доступ к определённым услугам из-за сбоев или превентивного отключения некоторых платформ.
Одним из наиболее серьёзных последствий является, по сути, ослабление доверия к кибербезопасности государства и надёжности цифровых услуг. Именно в этом направлении ответственные государственные учреждения должны действовать незамедлительно и последовательно», — подчеркнула она.
Майя Санду рассказала и о дальнейших действиях государственных учреждений
Кража данных была остановлена, однако учреждения должны постоянно адаптироваться, чтобы в будущем снизить риск подобных атак.
Наиболее важные изменения касаются ограничения доступа к данным без аутентификации, проведения тестирования безопасности всех сервисов и модернизации инфраструктуры для создания единой и защищённой цифровой архитектуры.
Ещё одна проблема, требующая решения, — разобщённость полномочий и ответственности между государственными структурами, что привело к задержке обнаружения проблемы и, соответственно, затруднило координацию реагирования на инцидент.
«Сегодня на заседании Совета национальной безопасности мы обсудили множество решений — краткосрочные меры для устранения недавно возникшей проблемы, но прежде всего среднесрочные и долгосрочные решения, поскольку очевидно, что в эпоху искусственного интеллекта подобные риски будут возрастать.
Мы договорились о создании рабочей группы под руководством премьер-министра. В течение месяца эта рабочая группа должна предложить системные решения проблем, связанных с кибербезопасностью в Республике Молдова. Через три месяца мы вновь соберёмся на заседание Совета национальной безопасности, чтобы оценить достигнутый за этот период прогресс.
Мы говорили о необходимости устранения проблем архитектуры системы, поскольку всё, о чём я упомянула ранее, свидетельствует о серьёзных недостатках в архитектуре. То есть была допущена ошибка.
Система устарела — и об этом тоже необходимо сказать. Мы должны устанавливать сроки окончания эксплуатации информационных систем. Мы радуемся, когда запускаем новую систему, но иногда учреждения забывают определить срок её использования и дату вывода из эксплуатации.
Нам нужна новая система, которая устранит архитектурные недостатки существующей инфраструктуры.
Мы также обсудили необходимость реформирования системы государственных закупок в сфере информационных технологий. Речь идёт о необходимости повышения безопасности самого процесса закупок.
Мы обсудили необходимость разработки и внедрения чётких правил, охватывающих весь жизненный цикл информационных систем, то есть все этапы — тестирование, эксплуатацию и техническое обслуживание. Эти меры должны гарантировать, что информационные системы будут оставаться безопасными с течением времени, а когда они больше не смогут обеспечивать необходимый уровень защиты, их следует заменять.
Что касается управления, прежде всего проблема была выявлена с опозданием, а после её обнаружения реакция учреждений оказалась недостаточно скоординированной.
В связи с этим правительство взяло на себя обязательство подготовить предложение по чёткому разграничению полномочий между учреждениями, чтобы избежать дублирования функций и одновременно обеспечить быстрое и эффективное межведомственное взаимодействие.
Технические детали ряда решений не могут быть обнародованы по соображениям безопасности, чтобы эта информация не попала к злоумышленникам», — заявила президент Республики Молдова.